Defensa al ritmo que exigen las amenazas actuales
Los modelos de IA de vanguardia han superado a todos, excepto a los humanos más hábiles, en la tarea de encontrar y explotar vulnerabilidades de software. En cuestión de meses, esperamos que estas capacidades proliferen en todos los modelos de IA y sean de acceso general para todos, incluidos los atacantes.
Los defensores de todos los sectores, la investigación, el código abierto y la administración pública deben tomar medidas para encontrar y arreglar lo que ya está expuesto y crear una ventaja duradera que vaya reduciendo las vulnerabilidades hasta en el futuro acercarse al cero.
Estado de la ciberseguridad
Perspectivas sobre las capacidades actuales de los modelos, incluido Claude Mythos.
Productos y tecnología
Modelos y herramientas optimizados para la seguridad que puedes implementar hoy mismo.
Compromisos
Apoyo al código abierto, protección de sistemas críticos y defensa de políticas.
Recursos
Recursos de ciberseguridad, que incluyen investigaciones, guías y conocimientos de campo.
El estado de la ciberseguridad
Los modelos pueden crear exploits funcionales, atravesar muros de seguridad o ayudar a los defensores a enviar correcciones a escala. El resultado depende de cómo se utilicen.
 Demo interactiva — abre esta página en una pantalla más grande para probarla
Desde encontrar fallos hasta el control total del sistema
Hace un año, los modelos de IA más avanzados podían detectar fallos de seguridad, pero no explotarlos de una manera fiable. Hoy, en las manos equivocadas, pueden hacerlo y no solo en software simple. Mythos Preview es el primer modelo que logra traspasar de forma sistemática las protecciones de sandbox en las que se basan los navegadores y sistemas operativos modernos; otros modelos de vanguardia todavía siguen sin lograrlo. Las defensas diseñadas sobre las premisas del año pasado ya han quedado obsoletas.
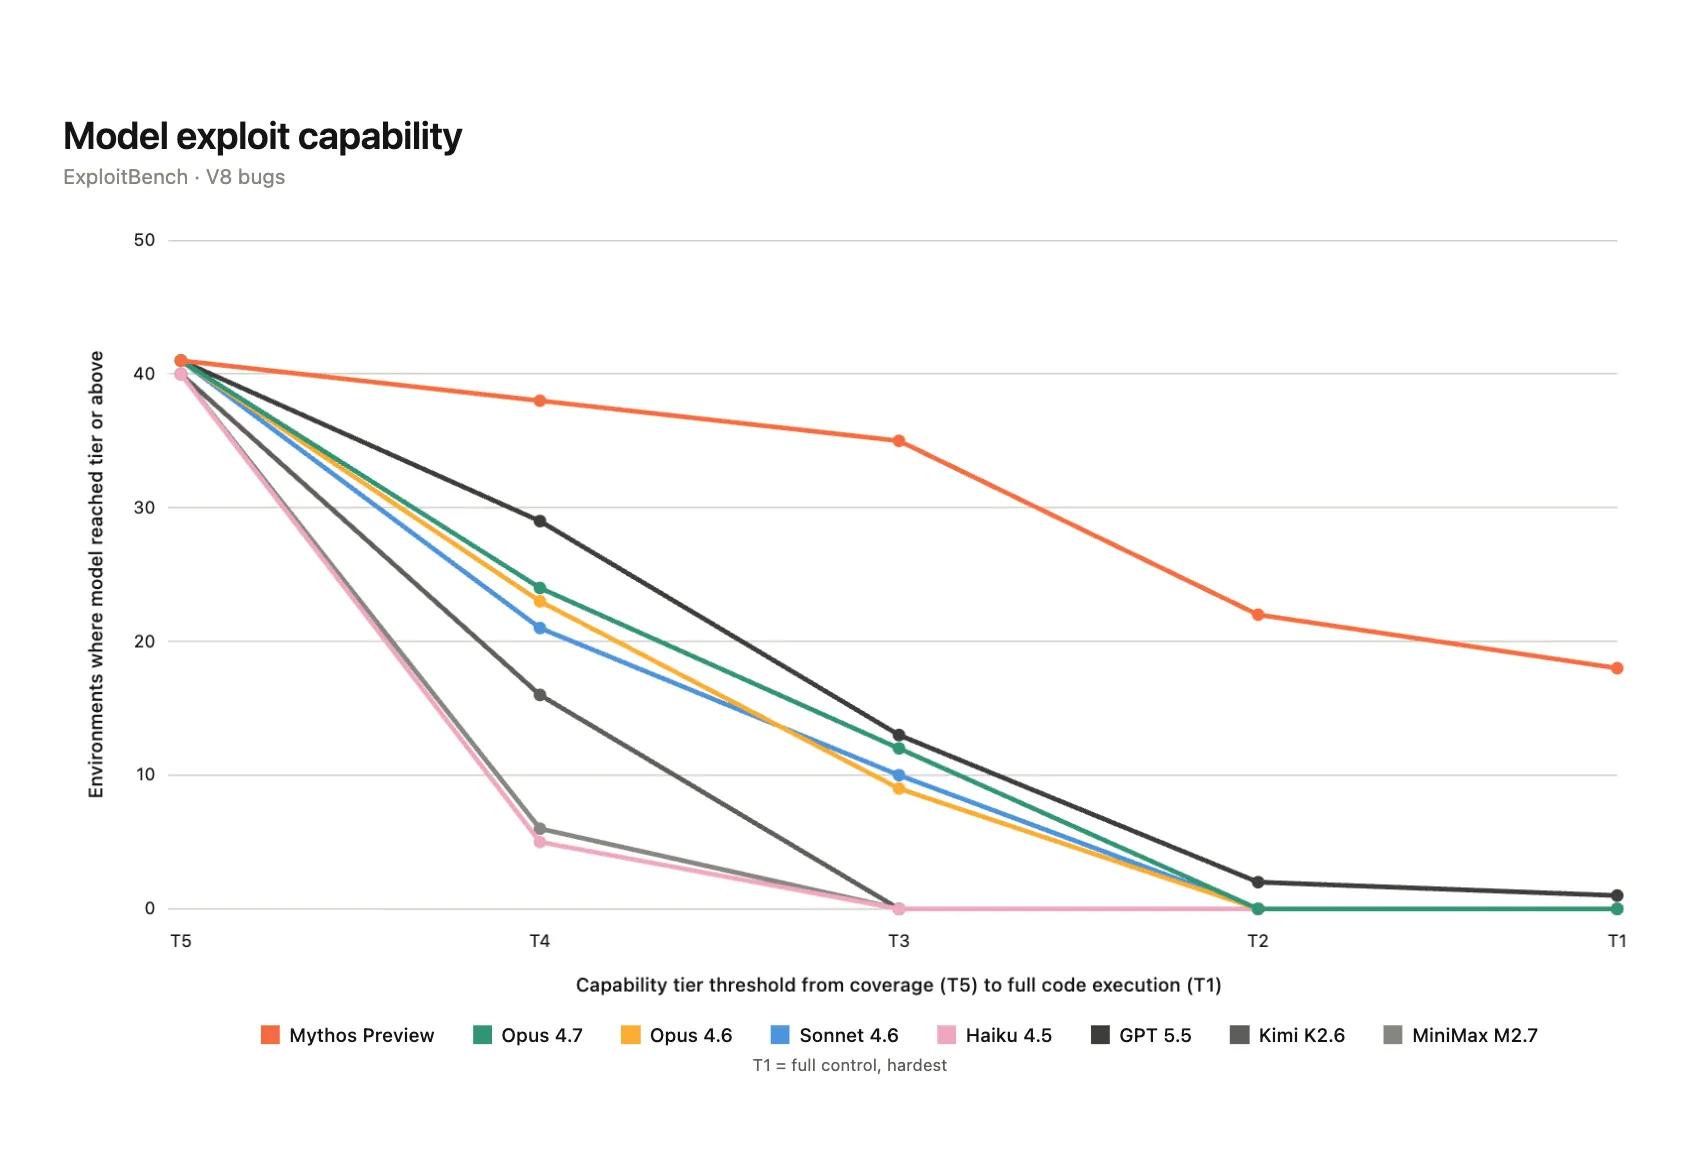
Explicación del gráfico
La capacidad tiende a disminuir a medida que las tareas se vuelven más difíciles. El T5 es "el modelo llega a código vulnerable". Solo Mythos Preview llegó al T1: "el modelo controla completamente el sistema".
Inclinar la balanza a favor de los defensores
En marzo de 2026, Mozilla publicó correcciones para vulnerabilidades detectadas por Claude Opus 4.6, el modelo que encontró cientos de errores en software de código abierto que habían perdurado durante décadas pese a revisiones humanas. Con Mythos Preview, Mozilla incorporó 271 correcciones adicionales en la versión de abril, más de 20 veces su media mensual. Bobby Holley, CTO de Firefox, dice: «Los defensores finalmente tienen la oportunidad de ganar, de forma decisiva».
Dentro del proceso de revisión de Mozilla
El modelo amplía lo que se revisa y los humanos deciden qué se parchea.
Proyecto Glasswing
Nuestro enfoque hacia el uso dual con los modelos Claude Mythos
Claude Mythos Preview y, ahora, Claude Mythos 5 son modelos con funcionalidades de ciberseguridad significativamente mejores, especialmente en el razonamiento de exploits. Como esta funcionalidad conlleva el mayor potencial de uso indebido en seguridad, estamos limitando su acceso inicial a un pequeño número de socios a través del Proyecto Glasswing. Claude Fable 5 es nuestro modelo de clase Mythos seguro para uso general gracias a que incorpora salvaguardas adicionales. Leer lo más reciente
Proteger software crítico
Los socios de Glasswing son los responsables de la infraestructura crítica o del software del que depende el mundo, en los que un ataque exitoso sería catastrófico.
Ampliar mediante acceso de confianza
Estamos trabajando para ampliar de forma gradual el acceso a Claude Mythos 5 a través de un programa de acceso de confianza, sobre el que compartiremos más información pronto.
Proporcionar hoy herramientas para los defensores
Claude Security, las herramientas de referencia de código abierto y las prácticas que surgen del Proyecto Glasswing están disponibles para todos los equipos de seguridad.
En los programas de seguridad empresarial y en Anthropic, los equipos utilizan Claude para reforzar su postura de riesgo.
Encuentra y corrige vulnerabilidades con Claude Security
Claude Security razona sobre tu código como un investigador de seguridad: escanea vulnerabilidades, valida hallazgos y propone parches específicos.
Envía código seguro en tu flujo de trabajo CI/CD
Usa la habilidad Revisión de código para automatizar la evaluación de solicitudes de cambio (PR) para detectar errores lógicos, vulnerabilidades de seguridad y regresiones en toda tu base de código.
Desplegar agentes de seguridad con la plataforma de desarrolladores de Claude
Utiliza el SDK de agente, MCP y Claude API, para implementar herramientas de defensa y agentes de seguridad personalizados que tienen integrados la ejecución en sandbox, el aislamiento de credenciales y el registro de auditoría.
Crear contexto de amenazas
Proporciona a los procesos de análisis y la respuesta un marco operativo. Claude genera un modelo de amenazas a partir de tu base de código y de vulnerabilidades previas y contextualiza los indicadores brutos mediante enlaces de infraestructura, atribución y correspondencia con ATT&CK, para que los analistas empiecen con todo el contexto.
Detección de vulnerabilidades
Claude lee el código fuente como lo hace un investigador, razonando sobre la alcanzabilidad y la posibilidad de explotación, detectando vulnerabilidades que las herramientas estáticas suelen pasar por alto. Un proceso de clasificación independiente vuelve a verificar cada hallazgo para ayudar a reducir los falsos positivos.
Parcheado
Los hallazgos ahora llegan más rápido de lo que los equipos pueden corregirlos. Claude rastrea cada uno hasta su causa principal, detecta otros puntos de código afectados por el mismo fallo y propone un cambio mínimo con una prueba de regresión para que tu equipo lo revise.
Clasificar y verificar los hallazgos
Entrega a Claude los resultados sin procesar de cualquier análisis y obtén información valiosa. Claude lee el código adyacente para verificar si una vulnerabilidad es explotable, elimina duplicados según la causa principal y prioriza los hallazgos en función de las condiciones previas y del impacto, para que los ingenieros puedan centrarse y trabajar primero en los riesgos relevantes.
Revisar la seguridad de todo el ciclo de desarrollo
Revisa la seguridad del código en cada etapa de desarrollo. Claude comprueba sus propias ediciones a medida que escribe y corrige problemas en la misma sesión; a continuación, agentes especializados vuelven a examinar las solicitudes de cambio en tu base de código y publican los hallazgos verificados sin bloquear los flujos de revisión.
Código fuente seguro, en todo su ciclo
Como la capacidad ofensiva se está acelerando, el ciclo de detección y corrección debe acabar antes. Claude ejecuta el modelado de amenazas, la detección, la verificación, la clasificación y la aplicación de parches como un bucle continuo en tu base de código y aporta contexto a cada etapa para que cada hallazgo llegue a la solución con su historial completo.


Capacidades de vanguardia
Utiliza modelos potentes para la defensa
Claude lee el código con cuidado, entiende los riesgos reales y sostiene los largos flujos de trabajo que requiere la defensa continua. Profesionales verificados pueden solicitar salvaguardias ajustadas (opens in new tab) para trabajos de doble uso.
Las capacidades de IA de vanguardia están avanzando más rápido de lo que cualquier equipo puede responder por sí solo, y los desarrolladores, proveedores, investigadores, responsables de proyectos de código abierto y defensores del sector público tienen un papel que desempeñar.
Apoyo a la seguridad del código abierto
Internet funciona con software crítico mantenido por personas con recursos limitados. Extendemos el acceso a modelos capaces, financiamos sus fundaciones y divulgamos vulnerabilidades de manera responsable cuando Claude las encuentra.
Defensa de sistemas críticos
Nos asociamos con las organizaciones responsables del software y la infraestructura más críticos del mundo, con iniciativas que van desde el trabajo del Proyecto Glasswing para proteger código sistémicamente importante, hasta nuestra investigación con Pacific Northwest National Laboratory (PNNL) sobre defensa de sistemas ciberfísicos.
Impulsar políticas que respalden a los defensores
Nuestro marco de IA avanzada propone políticas para crear obligaciones vinculantes para los laboratorios de vanguardia, incluido Anthropic y autoridades gubernamentales, para bloquear despliegues peligrosos, junto con inversiones para hacer que el código abierto sea más robusto y salvaguardas que permitirían que la capacidad cibernética de vanguardia llegue a más defensores de forma segura.
Todo lo necesario para reforzar tu postura de defensa, desde investigación hasta guías de implementación.
- Medir el impacto de los LLM en las vulnerabilidades de día N
- Ampliar el Proyecto Glasswing
- Proyecto Glasswing: una actualización inicial
- Evaluar la capacidad de los LLM para desarrollar exploits
- Panel de divulgación coordinada de vulnerabilidades de Anthropic
- Evaluar las capacidades de ciberseguridad de Claude Mythos Preview
- Ingeniería inversa del exploit CVE-2026-2796 de Claude
- Vulnerabilidades de día 0 descubiertas por LLM
- Modelos de IA en entornos cibernéticos simulados realistas
- Buscar errores con Claude y pruebas basadas en propiedades
- Experimentar con IA para defender infraestructuras críticas
- Usar LLM para proteger el código fuenteBlog
- Confianza cero para agentes de IALibro electrónico
- Protege tu ventaja: guía del CISO sobre IA agénticaBlog
- Agente de detección de vulnerabilidadesGuía práctica
- Preparar programa de seguridad para ataques acelerados por IABlog
- Agente de enriquecimiento de inteligencia de amenazasGuía práctica
- Claude Security: poner a Claude a trabajar para los defensoresSeminario web
- Cómo nuestros socios ponen Opus a trabajar en ciberseguridadBlog
- Cómo el equipo de ciberseguridad de Anthropic creó una plataforma de detección de amenazas con Claude CodeBlog
- Agentes de larga ejecución: cómo Outtake creó un investigador cibernético con ClaudeSeminario web
- Colaboración con Mozilla para mejorar la seguridad de FirefoxBlog